Je laptops zijn versleuteld. Je medewerkers hebben MFA. Je firewall wordt 24/7 gemonitord. En toch blijft het cyberrisico vergaderruimte onzichtbaar: in bijna elke ruimte staat een computer die niemand bewaakt.
Hij hangt aan het plafond, zit achter het scherm of ligt als klein kastje op tafel. Iedereen gebruikt hem. Niemand beheert hem. Stel jezelf eens de vraag: wie in jouw organisatie weet welke firmware er op het presentatiesysteem in de directiekamer draait?
Als het antwoord even stil blijft, ben je niet de enige. En precies daar zit het probleem.
Het apparaat dat geen computer lijkt
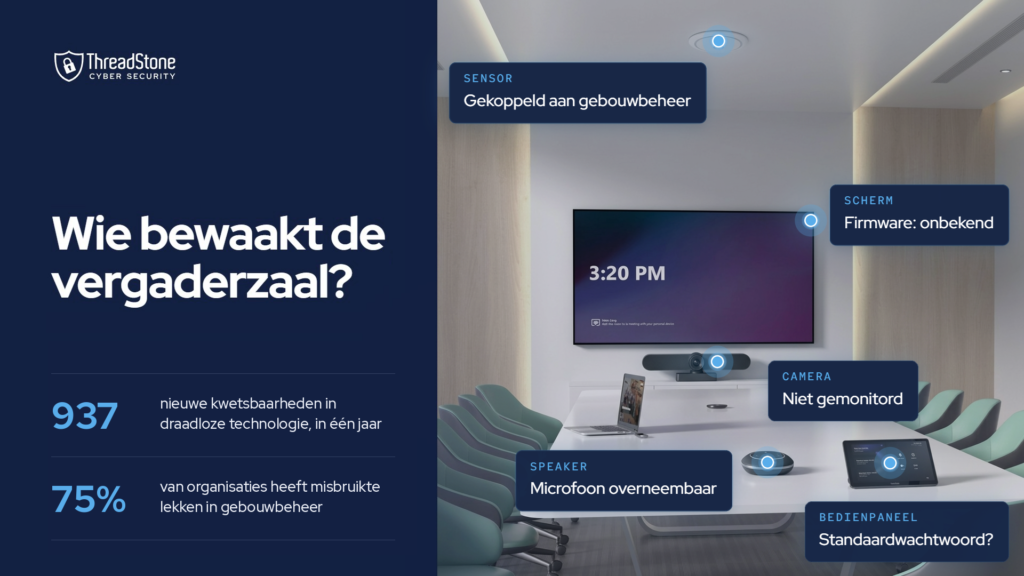
Het scherm aan de wand, het kastje waarmee je draadloos presenteert, de vergadercamera, de conferentiespeaker op tafel en het bedieningspaneel bij de deur. Het zijn allemaal kleine computers, met een besturingssysteem, een netwerkverbinding, open poorten en vaak een beheeraccount. Maar we kopen en behandelen ze als meubilair: aansluiten, testen, klaar.
En het aantal zwakke plekken groeit hard. In 2025 werden 937 nieuwe kwetsbaarheden in draadloze technologie gepubliceerd, gemiddeld 2,5 per dag, blijkt uit een analyse van Bastille Networks op basis van de Amerikaanse nationale kwetsbaarhedendatabase. Eén recent lek maakte het mogelijk om binnen zo’n 14 meter ongevraagd te koppelen met draadloze audioapparatuur, zoals headsets, oordopjes en speakers die medewerkers meenemen, en de microfoon over te nemen.
Iemand in de wachtruimte naast je directiekamer hoeft je netwerk niet eens binnen te dringen. Zonder inventaris weet je niet welke apparaten in jouw vergaderruimtes kunnen meeluisteren.
Dit is geen theorie
“Wie gaat er nou een vergadersysteem hacken?” Dat hoor je vaak. Het antwoord: criminelen én staten.
In het voorjaar van 2026 bleek dat een vermoedelijk statelijke hackersgroep een kwetsbaarheid in het videoconferencingplatform TrueConf misbruikte. Bij één slachtoffer was de eigen, intern gehoste vergaderserver van een overheids-IT-afdeling overgenomen. Via die server kregen tientallen overheidsorganisaties dezelfde besmette update binnen. De Amerikaanse cyberdienst gaf alle federale instanties twee weken om te patchen.
In juni 2025 waarschuwde de FBI voor een botnet van miljoenen apparaten, waaronder digitale projectoren en mediaspelers van onbekende merken. Een deel daarvan was al besmet vóór het de fabriek verliet. Eenmaal aangesloten op een netwerk werden ze ongemerkt een doorgeefluik voor criminelen.
Geen Hollywood-hack dus. Een update die niemand controleerde. Een goedkoop apparaat dat niemand kritisch bekeek. Of de apparatuur in jouw vergaderruimtes schoon binnenkwam, weet je pas als je het controleert.
Iedereen is verantwoordelijk, dus niemand
De techniek is niet het grootste probleem. De organisatie is dat wel.
In veel bedrijven koopt facilitair de vergaderzaaltechniek in, installeert een externe partij die, en wordt alles daarna “even aan het netwerk gehangen”. De installateur gaat ervan uit dat IT de beveiliging regelt. IT ziet het als een gesloten kastje van een leverancier en blijft er liever vanaf. Volgens Grant Geyer, chief strategy officer bij Claroty, worden gebouwbeheersystemen vaak in gebruik genomen zonder na te denken over de beveiligingsgevolgen. Dat geldt net zo goed voor de vergaderzaal.
Het resultaat is een niemandsland. Apparaten staan niet in de inventaris. Firmware wordt niet bijgewerkt omdat “het werkt toch”. Beheer op afstand loopt via een account van de installateur dat nooit is ingetrokken. En de apparatuur staat in ruimtes waar iedere bezoeker fysiek bij kan.
Hybride werken maakt het nog lastiger. Uit het onderzoek Trusted Connections 2025 van AV-dienstverlener Kinly blijkt dat 57% van de grote organisaties moeite heeft om apparatuur te beveiligen die buiten het kantoor wordt gebruikt, zoals eigen webcams, headsets en complete vergaderopstellingen thuis. Eigenaarschap van de techniek in de vergaderzaal moet kloppen op papier én in de praktijk.
Het slimme gebouw: hetzelfde verhaal, maar groter
Wie denkt dat het bij de vergaderzaal ophoudt, kijkt niet ver genoeg. Sensoren, bezettingsmeters, klimaatregeling, verlichting, toegangspoortjes en het gebouwbeheersysteem zijn net zo goed netwerkcomputers. Ook die worden vaak beheerd door facilitair of een installateur, niet door IT.
De cijfers zijn ontnuchterend. Onderzoek van Claroty Team82 uit 2025 naar bijna een half miljoen gebouwbeheersystemen bij ruim 500 organisaties liet zien dat 75% van die organisaties apparaten had met kwetsbaarheden die aantoonbaar door aanvallers worden misbruikt. Bij 69% ging het om lekken die eerder bij ransomware-aanvallen zijn gebruikt. Bij 51% hing zo’n kwetsbaar systeem bovendien onveilig aan internet.
En het gaat echt mis. Een casus van de internationale facilitymanagementvereniging IFMA, gebaseerd op een echt incident, beschrijft hoe één verkeerde klik van een facilitair medewerker op een link naar foto’s ransomware in een gebouwbeheersysteem bracht. Het herstel van de klimaatinstallatie duurde 92 dagen.
Vergaderzaal en gebouw smelten bovendien samen. Het bedieningspaneel stuurt de verlichting en de zonwering aan. Het reserveringsscherm praat met de agenda. De bezettingssensor voedt het gebouwbeheersysteem. Elke koppeling is gemak, en elke koppeling is ook een pad voor een aanvaller.
Het ongemakkelijke deel: we weten het eigenlijk niet
Er bestaat geen betrouwbare statistiek die zegt hoeveel cyberaanvallen via vergaderzaaltechniek of gebouwsystemen beginnen. Veel fabrikanten investeren inmiddels serieus in beveiliging. Wie beweert dat “de helft van alle hacks via de beamer gaat”, verzint dat.
Maar draai de vraag eens om. Waarom weten we het niet? Omdat deze apparaten zelden worden gemonitord. Ze sturen geen logs naar het securityteam. Ze staan niet in de scans. Als een aanvaller via het presentatiesysteem of de klimaatregeling binnenkomt, ziet niemand dat daar het begin lag.
Gebrek aan bewijs is hier dus geen geruststelling. Het is juist een symptoom. Als de apparatuur in jouw vergaderzaal morgen wordt overgenomen, hoe zou je daar dan ooit achter komen?
Vijf vragen om morgen aan je IT-manager te stellen
- Staat elk scherm, elke vergadercamera, elk bedieningspaneel en elke gebouwsensor in onze inventaris? Inclusief merk, model en softwareversie.
- Zijn alle standaardwachtwoorden gewijzigd? En wie kent de nieuwe?
- Zit deze apparatuur in een eigen, afgeschermd deel van het netwerk? Of kan het presentatiesysteem gewoon bij de financiële server?
- Wie installeert updates, en wanneer is dat voor het laatst gebeurd? Staat dat in het contract met de installateur?
- Welke externe partijen hebben toegang op afstand? Is die toegang beperkt, gelogd en ingetrokken toen het project klaar was?
Kun je een van deze vragen niet met zekerheid beantwoorden? Dan heb je een blinde vlek. En die is voor een aanvaller precies even groot als voor jou.
Tijd om de deur van de vergaderzaal op slot te doen
Vergaderzaaltechniek en slimme gebouwsystemen horen bij de moderne werkplek. Ze maken samenwerken makkelijker en gebouwen efficiënter. Maar ze verdienen dezelfde behandeling als elke andere computer in je netwerk: geïnventariseerd, bijgewerkt, afgeschermd en bewaakt.
De oplossing begint niet bij nieuwe techniek. Ze begint bij één gesprek tussen facilitair, de installateur en IT over de vraag wie waarvoor verantwoordelijk is.
Benieuwd hoe jouw organisatie ervoor staat? Neem contact met ons op voor een quickscan van de techniek in je vergaderruimtes en gebouw.